Hamis bankértesítő, „elakadt” csomag, NAV-os visszatérítés, lejáró Microsoft-jelszó: a csaló, úgynevezett adathalász (phishing) e-mailek egyre jobban hasonlítanak az igaziakra, és ma már gyakran hibátlan magyarsággal íródnak. A jó hír, hogy szinte mindegyik elárulja magát, ha tudjuk, hova kell nézni. Ebben a cikkben egy valódi példán keresztül összegyűjtöttük azokat a jeleket, amelyek alapján már magából az e-mailből megállapítható a csalás, kattintás előtt.
Az aranyszabály: amit egy bank soha, semmilyen módon nem kér
Ha egy levél, telefonhívás vagy SMS az alábbiak közül bármit kér, az csalás. Nem kell tovább vizsgálni:
- netbank- vagy mobilbank-jelszó, PIN-kód,
- a teljes kártyaszám a lejárati dátummal és a hátoldali CVC/CVV kóddal együtt,
- SMS-ben vagy alkalmazásban kapott megerősítő kód továbbítása,
- belépés a netbankba az e-mailben kapott linkről, „adategyeztetés” vagy „fiókfeloldás” címén,
- távelérő program telepítése, hogy „a biztonsági osztály” a gépére csatlakozhasson,
- pénz átutalása egy „biztonságos számlára”.
Ugyanez igaz a NAV-ra, az Ügyfélkapu+-ra, a közművekre, a telefon- és internetszolgáltatókra, a postára, a futárszolgálatokra és a Microsoftra is: jelszót, kártyaadatot és megerősítő kódot senki nem kér jogosan: sem e-mailben, sem telefonon, sem SMS-ben, sem semmilyen más módon.
1. A feladó: a név bármi lehet, a cím a döntő
A levelezőprogram általában csak a feladó nevét mutatja, például „OTP Bank Ügyfélszolgálat”. Ezt a nevet bárki tetszőlegesen beállíthatja. Kattintson a névre, vagy vigye fölé az egeret, és nézze meg a valódi e-mail-címet.
- Ingyenes postafiók: egy bank, közmű vagy hivatal nem gmail.com, outlook.com vagy freemail.hu címről ír.
- Hasonlító domain: a csalók a valódira emlékeztető címet regisztrálnak, például
otpbank-hu.com,0tpbank.hu(nulla az O helyett), vagyrnbetűpárt használnak azmhelyett. - Értelmetlen cím: például
info@k8s-mail34.xyz, egy „magyar bank” nevében. - Eltérő válaszcím: ha a Válasz gombra kattintva egy másik cím jelenik meg a címzettnél, az erős jel.
Fontos: a hibátlan feladó önmagában még nem bizonyítja, hogy a levél valódi. Ha egy ismerős vagy partner fiókját feltörték, a csaló az ő valódi címéről ír.
2. A link: nézze meg, hova vezet valójában
Számítógépen vigye az egeret a link vagy a gomb fölé, de ne kattintson. Telefonon nyomja hosszan. Ekkor megjelenik a valódi webcím. A gomb felirata („Belépés a netbankba”) bármi lehet, csak a cím számít.
A webcímet így olvassa: keresse meg az első önálló perjelet (/), és az előtte lévő részt nézze jobbról balra. Az utolsó két tag a valódi tulajdonos:
https://www.otpbank.hu/portal/...– a tulajdonos otpbank.hu, ez rendben van.https://otpbank.hu.ugyfel-ellenorzes.com/belepes– a tulajdonos ugyfel-ellenorzes.com, ez csalás, hiába kezdődik a bank nevével.https://bit.ly/...vagy más rövidített link – nem látszik, hova visz, egy bank ilyet nem küld.
A böngészőben látható lakat ikon csak annyit jelent, hogy a kapcsolat titkosított. A csalók oldalainak is van lakatja, ez nem a megbízhatóság jele.
QR-kód az e-mailben: egyre gyakoribb trükk, mert a kódot a levélszűrő nem tudja ellenőrizni, és a telefonon nehezebb észrevenni a hamis címet. Ha egy e-mail QR-kód beolvasására kéri belépés vagy fizetés céljából, gyanakodjon.
3. A hangnem: sürgetés, fenyegetés, túl szép ajánlat
A csaló azt akarja, hogy gondolkodás nélkül cselekedjen. Ezért a levelek többsége egy erős érzelemre épít:
- Sürgetés: „24 órán belül felfüggesztjük a fiókját”, „ma éjfélig rendezze”.
- Fenyegetés: letiltás, büntetés, végrehajtás, rendőrségi eljárás.
- Ijesztés: „gyanús bejelentkezést észleltünk”, „valaki 189 000 Ft-ot próbált utalni a számlájáról”.
- Csábítás: nyeremény, adó-visszatérítés, visszajáró díj, ingyenes ajándék.
- Titoktartás: „ne beszéljen erről senkivel”, „a bankfiókban se említse”.
Egy valódi bank vagy hivatal sem sürgeti percekben mérhető határidővel, és nem fenyeget e-mailben.
4. Közművek és szolgáltatók nevében: „fizessen, különben kikapcsoljuk”
A bankok mellett a legtöbb csaló levél ismert szolgáltatók nevében érkezik: a Telekom, az MVM, az E.ON, a mobil- és internetszolgáltatók, a posta és a futárcégek nevével. Ezek a levelek többnyire nem jelszót kérnek, hanem azonnali fizetésre ösztönöznek, és a kártyaadatokat egy hamis fizetőoldalon kérik el.
A leggyakoribb változatok:
- Elmaradt számla: „Számlája lejárt, a szolgáltatást 48 órán belül felfüggesztjük”, vagy kikapcsolják az áramot, a gázt, az internetet.
- Visszatérítés: „Túlfizetése van, a visszautaláshoz adja meg a kártyaadatait.” Visszatérítéshez soha nem kell kártyaadat.
- Apró összeg: néhány száz vagy ezer forintos „rendezetlen díj”, hogy ne tűnjön nagy tétnek. A hamis oldalon megadott kártyaadattal aztán sokkal nagyobb összeget vesznek le.
- Csomag és szállítási díj: „Csomagja nem kézbesíthető, fizesse ki a szállítási díjat.”
Hogyan ellenőrizze?
- Ne a levélben lévő linkre kattintson. Lépjen be a szolgáltató saját alkalmazásába vagy ügyfélportáljára, a címet saját maga beírva. Ha valóban van tartozása, ott is látni fogja.
- Nézze meg, mekkora a valódi havi számlája, és hogyan szokott fizetni. Ha csoportos beszedéssel vagy csekkel fizet, egy hirtelen „kártyás fizetés linken” kérés gyanús.
- Bizonytalanság esetén hívja fel a szolgáltató ügyfélszolgálatát a korábbi számláján vagy a hivatalos oldalán szereplő számon.
5. Amire nem számított
Az egyik legbiztosabb jel, ha a levél nem illik az életéhez:
- olyan banktól jön, amelynél nincs számlája,
- csomagról szól, amelyet nem rendelt, vagy „vámot” és „szállítási díjat” kér egy pár száz forintos tételre,
- számlát küld egy szolgáltatásról, amelyet nem használ,
- „megosztott dokumentumról” értesít egy ismeretlen feladótól.
6. A nyelv és a megszólítás
- Hibás ékezetek: a gépi fordítás vagy rossz kódolás miatt gyakran
õésûáll azőésűhelyett. Ez magyar levelekben szinte biztos jel. - Gépies fogalmazás: furcsa szórend, tükörfordítás, rossz ragozás, kevert tegezés és magázás.
- Általános megszólítás: „Kedves Ügyfél” vagy csak az e-mail-cím a név helyett. Ez önmagában nem bizonyíték, de a többi jellel együtt sokat mond.
Vigyázat: a mesterséges intelligenciának köszönhetően egyre több csaló levél hibátlan nyelvezetű. A helyes magyarság ma már nem jelenti azt, hogy a levél valódi.
7. A csatolmány
Váratlan csatolmányt ne nyisson meg, különösen az alábbi típusokat:
.zip,.rar,.7ztömörített fájl, főleg ha a jelszót a levélben adják meg (így a vírusirtó nem lát bele),.htmlvagy.htmfájl: megnyitva egy hamis bejelentkező oldalt mutat,.exe,.scr,.js,.iso,.imgfájl,- Word- vagy Excel-fájl, amely a „Szerkesztés engedélyezése” vagy a „Tartalom engedélyezése” gomb megnyomását kéri.
Gyakori trükk a kettős kiterjesztés is: a szamla.pdf.exe fájl a Windows alapbeállításával szamla.pdf néven látszik.
8. Cégeknél: számlacsere és „főnöki” utasítás
Vállalkozásoknál két csalás különösen gyakori, és ezek nem linkre, hanem utalásra építenek:
- Megváltozott bankszámlaszám: egy ismert partner nevében érkezik a levél, hogy „bankot váltottunk, a mellékelt számlát már az új számlaszámra utalják”. Előfordul, hogy a partner valódi fiókját törték fel, ezért a levél teljesen hitelesnek tűnik. Számlaszám-változást mindig telefonon ellenőrizzen, egy korábbról ismert számon, ne a levélben megadotton.
- Vezetői utasítás: az ügyvezető nevében érkezik egy sürgős utalási kérés, gyakran azzal, hogy „most tárgyalok, nem tudok telefonálni, ne szólj senkinek”. Ilyenkor is telefonon kell rákérdezni.
- Lejáró jelszó, betelt postafiók: hamis Microsoft 365-értesítő, amely egy hamis bejelentkező oldalra visz. A megszerzett fiókból aztán a csaló a partnereknek ír.
9. Telefonos hívás esetén: a személyes adatai nem bizonyítanak semmit
A csalók gyakran telefonon folytatják, vagy eleve telefonon kezdik. Ilyenkor a hitelesség látszatáért felsorolják az Ön adatait: a születési nevét, az anyja nevét, az adószámát, vagy azt, hogy melyik banknál van számlája. Sokan éppen ettől hiszik el, hogy tényleg a bank hívja őket.
Ezek az adatok azonban nem titkosak. Egy cég vezetőjének és tulajdonosának adatai, a cég adószáma és bankszámlaszámai nyilvánosan, bárki számára elérhetők, például az e-cegjegyzek.hu és az e-beszamolo.hu oldalon. Más adatok korábbi adatszivárgásokból kerülnek a csalókhoz. Az, hogy a hívó ismeri az adatait, tehát semmit nem bizonyít.
- A kijelzett telefonszám is hamisítható: attól, hogy a bank valódi száma látszik, még nem biztos, hogy a bank hív.
- Ha a hívó sürget, utalást kér, kódot kér, vagy egy alkalmazás telepítését kéri, tegye le a telefont.
- Utána Ön hívja a bankot, a kártya hátoldalán vagy a bank hivatalos oldalán szereplő számon.
10. Haladóknak: a levél fejléce
A levél teljes fejlécében a levelezőszerver rögzíti, hogy a feladó domainje jogosan küldhetett-e levelet. Gmailben a ⋮ → Eredeti megjelenítése, Outlookban a Fájl → Tulajdonságok (asztali program) vagy a … → Nézet → Üzenet részleteinek megtekintése (webes felület) menüben találja. Keresse az Authentication-Results sort:
spf=fail ... dkim=fail ... dmarc=failHa egy banki levélnél itt fail szerepel, a levél nem a banktól jött. A pass viszont csak annyit jelent, hogy a levél valóban arról a domainről érkezett, amely a feladóban szerepel. Ha ez a domain a csalóé (például otpbank-hu.com), akkor is pass lesz.
Egy valódi csaló levél, a jelekkel együtt
Az alábbi képernyőképek egy 2026 novemberében kapott, valódi csaló levélről készültek, amely a Granit Bank nevével él vissza. A levelet nem a Granit Bank küldte. Az azonosításra alkalmas részeket kitakartuk.
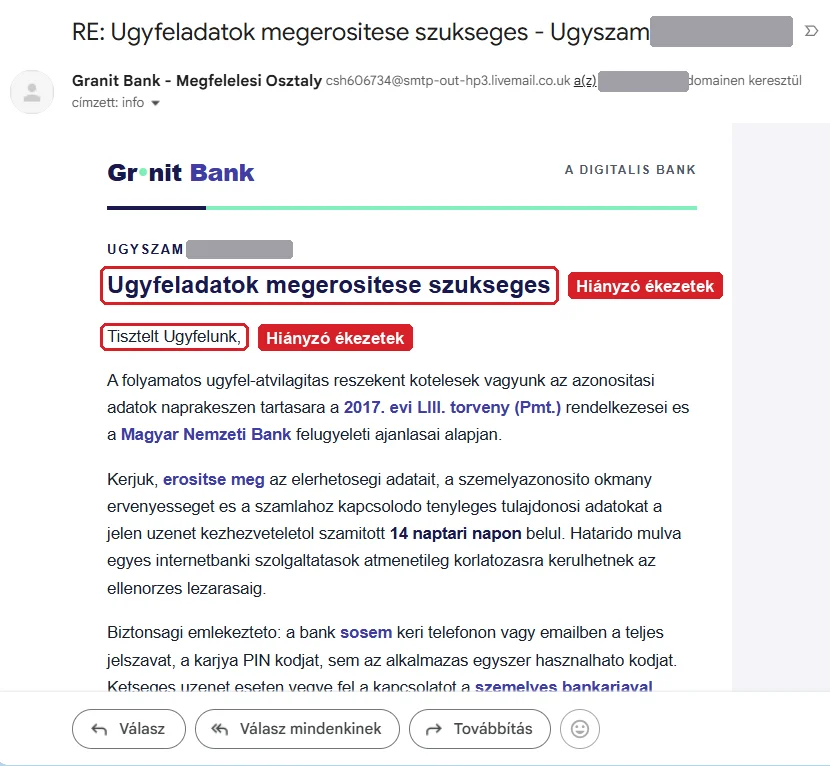
- A feladó: a név „Granit Bank – Megfelelési Osztály”, a valódi cím viszont egy brit
livemail.co.ukcím, és a Gmail jelzi, hogy a levelet egy harmadik, a bankhoz nem kapcsolódó domain küldte („domainen keresztül”). Egy bank a saját domainjéről ír. - „RE:” a tárgyban: mintha válasz lenne egy korábbi levélre, pedig a címzett nem írt semmit.
- Nincs egyetlen ékezet sem a teljes levélben. Egy magyar bank hivatalos levele nem így néz ki.
- A címzett egy közös „info” cím, a megszólítás pedig „Tisztelt Ügyfelünk”. A bank név szerint szólítaná meg az ügyfelét, a saját nyilvántartásában szereplő címén.
- Hivatkozás valódi jogszabályra és az MNB-re: a pénzmosási törvény (2017. évi LIII. törvény) és a Magyar Nemzeti Bank említése a hitelességet szolgálja. A lábléc cégadatai szintén nyilvánosak, bárki bemásolhatja őket.
- Szelíd sürgetés: 14 napos határidő, utána „korlátozás”. Ez kevésbé feltűnő, mint a 24 órás fenyegetés, de ugyanaz a cél.
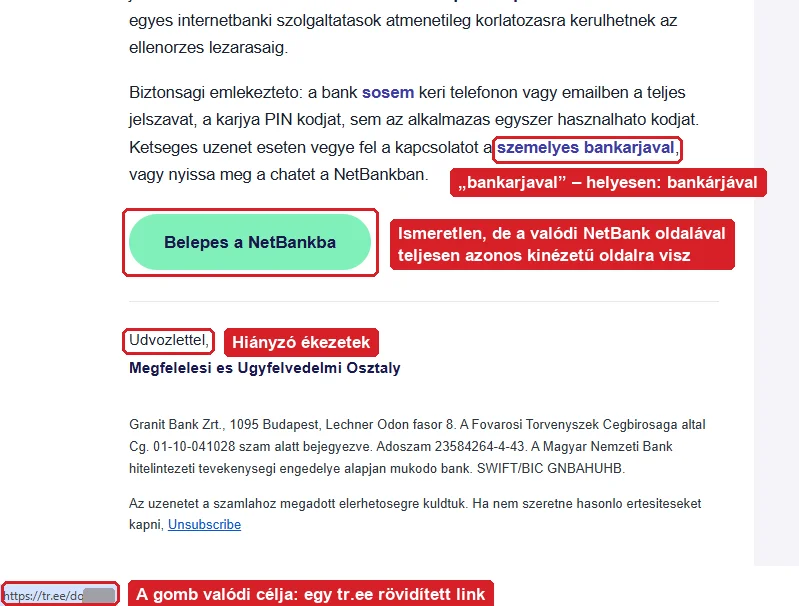
- Biztonsági emlékeztető a csalótól: a levél maga írja, hogy a bank soha nem kér jelszót vagy PIN-kódot. Ez a bizalmat növeli, a csaló ugyanis a gomb mögötti hamis oldalon kéri el ugyanezeket.
- A „Belépés a NetBankba” gomb egy
tr.eerövidített linken át egy ismeretlen oldalra visz, amely kinézetre teljesen azonos a valódi NetBank oldalával. Egy bank nem küld rövidített linket.
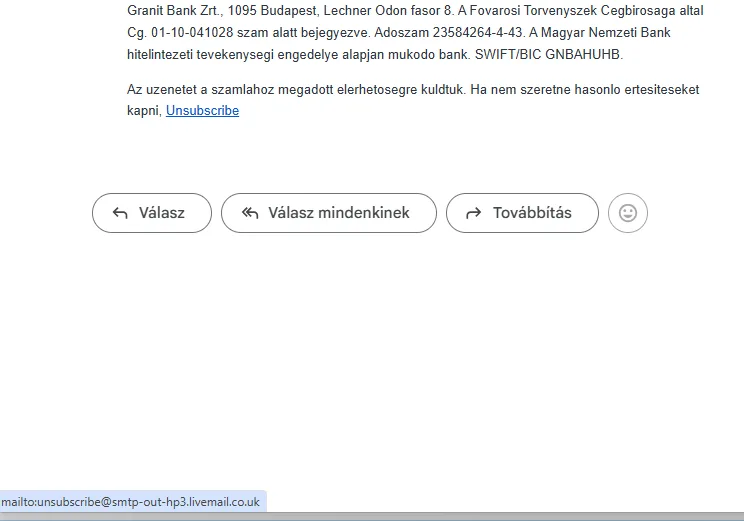
- A leiratkozás link is a feladó idegen domainjére mutat. Erre se kattintson: a válasz csak azt jelzi a csalónak, hogy a cím él.
Egy kitalált példa, röviden
Feladó: Bank Biztonsági Osztály <ertesites@bank-biztonsag-hu.com>
Tárgy: SÜRGÕS: fiókja zárolásra kerül

Kedves Ügyfél!

Szokatlan bejelentkezést észleltünk a fiókjában. Biztonsága érdekében
24 órán belül erõsítse meg adatait, különben fiókját véglegesen zároljuk.

[ Adatok megerõsítése ]   → https://bank.hu.azonositas-online.net/login
Ebben a rövid levélben öt jel is van: a feladó domainje nem a banké, a megszólítás általános, a levél sürget és fenyeget, a hibás õ ékezet gépi szövegre utal, a gomb mögötti link pedig az azonositas-online.net oldalra vezet, nem a bankéra.
Mit tegyen, ha gyanús levelet kap?
- Ne kattintson, ne válaszoljon, ne nyissa meg a csatolmányt.
- Ellenőrizze más úton. A bank oldalát a címsorba gépelve vagy a bank saját alkalmazásában nyissa meg, ne a levélből. Ha bizonytalan, hívja a bankkártyája hátoldalán vagy a bank hivatalos oldalán szereplő telefonszámot.
- Jelentse. Outlookban és Gmailben is van „Adathalászat jelentése” lehetőség. A legtöbb bank a honlapján megad egy címet, ahová a hamis leveleket továbbítani lehet.
- Törölje a levelet.
Ha már kattintott vagy adatot adott meg
- Bankkártya- vagy netbankadat: azonnal hívja a bank 0–24 órás telefonszámát, és tiltassa le a kártyát, illetve a netbankot. Ilyenkor minden perc számít.
- Jelszó: változtassa meg azonnal, és mindenhol máshol is, ahol ugyanezt a jelszót használta. Kapcsolja be a kétlépcsős azonosítást.
- Ha számítógépén, vagy telefonján távelérést engedett: kapcsolja ki a wifit és/vagy számítógépen húzza ki az internetkábelt vagy kapcsolja ki a gépet/telefont, és keressen fel egy IT-szakembert. Ilyenkor átvizsgálás szükséges, el kell távolítani a távelérést biztosító szoftvert. A teljes rendszert ellenőrizni kell, mert a csalók egyéb programokat is telepíthettek, ráadásul a mentett jelszavaihoz is hozzáférhettek.
- Ha a csalás során pénzt is utalt, vagy a számlájáról pénz tűnt el: azonnal jelezze a banknak, hátha az utalás még visszatartható, és tegyen rendőrségi feljelentést is.
Gyors ellenőrzőlista
- Jelszót, PIN-kódot, kártyaadatot vagy SMS-kódot kér? → csalás.
- A feladó valódi címe a cég saját domainje?
- A link valódi címe (jobbról balra olvasva) a cég saját oldalára mutat?
- Sürget, fenyeget vagy túl szép ajánlatot tesz?
- Kikapcsolással fenyeget, vagy visszatérítést ígér, és ehhez kártyaadatot kér? → csalás.
- Számított erre a levélre?
- Van benne váratlan csatolmány, QR-kód vagy rövidített link?
- Számlaszámváltozásról ír vagy sürgős utalást kér? → telefonon ellenőrizze.
Ha a válasz bármelyik kérdésnél gyanús, inkább ellenőrizze más úton. Egy telefonhívás néhány perc, egy sikeres csalás helyrehozása hetekig tarthat.
Cégeknél és rendelőkben a levélszűrés, a kétlépcsős azonosítás és a domainhez tartozó SPF, DKIM és DMARC beállítás sok csaló levelet eleve kiszűr, és megnehezíti, hogy a cég nevében hamis leveleket küldjenek. Ebben szívesen segítünk. Ha gyanús levelet kapott, és nem biztos benne, mit tegyen, keressen minket.